वीजीआईसीएस ग्लोबल एलएलपी
Table of Contents
अध्याय 1: VGICS Global LLP की शुरुआत और एक बड़े सपने की नींव
हर बड़ी कंपनी की शुरुआत एक सोच से होती है। कोई कंपनी लोगों की जरूरत को समझकर काम शुरू करती है, तो कोई नई तकनीक के जरिए मुश्किल काम को आसान बनाने का सपना देखती है। IT Services and Consulting के क्षेत्र में भी यही बात लागू होती है। यहाँ केवल कंप्यूटर और सॉफ्टवेयर की जानकारी होना काफी नहीं है। ग्राहकों की जरूरत समझना, उनके डेटा को सुरक्षित रखना, समय पर सेवाएँ देना और लंबे समय तक उनका भरोसा बनाए रखना भी बहुत जरूरी है।
VGICS Global LLP की कहानी को समझने के लिए सबसे पहले IT क्षेत्र की जरूरतों को समझना होगा। आज छोटे कारोबार से लेकर बड़ी कंपनियों तक, लगभग हर तरह के संगठन अपने काम में तकनीक का इस्तेमाल करते हैं। ग्राहक की जानकारी, कर्मचारियों का रिकॉर्ड, व्यावसायिक दस्तावेज, ईमेल, प्रोजेक्ट की जानकारी और दूसरे जरूरी डेटा का बड़ा हिस्सा डिजिटल रूप में रखा जाता है। ऐसे में IT सेवाएँ देने वाली कंपनी की जिम्मेदारी केवल तकनीकी समस्या का समाधान करना नहीं होती, बल्कि जानकारी को सुरक्षित रखने में मदद करना भी होती है। (https://vgicsglobal.com/)
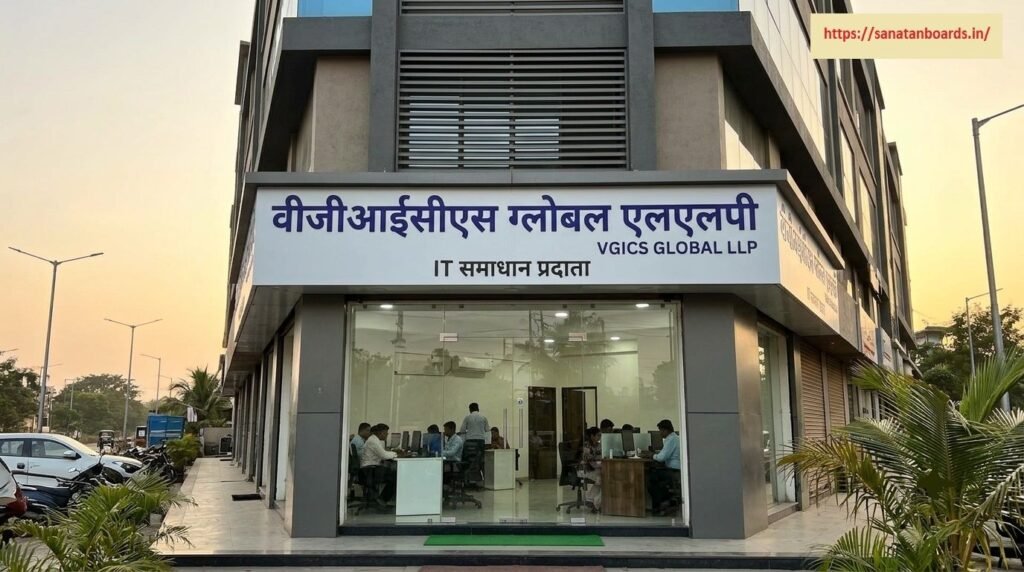
नोएडा का सेक्टर 135 एक ऐसा व्यावसायिक क्षेत्र है, जहाँ ऑफिस, तकनीकी सेवाओं और दूसरे कॉर्पोरेट कामों के लिए उपयुक्त वातावरण मिलता है। VGICS Global LLP का दिया गया पता Assotech Business Cresterra, Tower-1, 908, Plot No. 22, Sector 135, Noida में है। इस पते से कंपनी के व्यावसायिक स्थान की जानकारी मिलती है। किसी IT कंपनी के लिए ऐसा ऑफिस ग्राहकों से बातचीत करने, टीम के साथ काम करने, प्रोजेक्ट की योजना बनाने और सेवाओं का प्रबंधन करने का एक महत्वपूर्ण केंद्र हो सकता है।
IT सेवाओं के कारोबार में सफलता पाने के लिए शुरुआत से ही कुछ बुनियादी बातों पर ध्यान देना पड़ता है। पहली बात है ग्राहक की जरूरत को ठीक से समझना। दूसरी बात है सही तकनीकी समाधान देना। तीसरी बात है काम को तय समय पर पूरा करना। चौथी और सबसे जरूरी बात है ग्राहक की जानकारी की सुरक्षा करना। यदि किसी कंपनी को ये चारों बातें समझ में आ जाती हैं, तो वह अपने काम को मजबूत बनाने की दिशा में आगे बढ़ सकती है।
मान लीजिए कि कोई ग्राहक अपनी कंपनी का जरूरी डेटा किसी IT सेवा प्रदाता के साथ साझा करता है। ग्राहक उम्मीद करता है कि उसकी जानकारी केवल सही काम के लिए इस्तेमाल होगी। कोई अनजान व्यक्ति उस तक नहीं पहुँच पाएगा और जरूरत पड़ने पर अधिकृत कर्मचारी डेटा को आसानी से प्राप्त कर सकेंगे। यदि यह भरोसा टूटता है, तो ग्राहक को आर्थिक नुकसान, काम में रुकावट और उसकी प्रतिष्ठा को नुकसान जैसी समस्याओं का सामना करना पड़ सकता है। इसीलिए सूचना सुरक्षा IT कारोबार का एक जरूरी हिस्सा है।
VGICS Global LLP के लिए भी सूचना सुरक्षा प्रबंधन का विषय उसके बताए गए कार्यक्षेत्र के अनुसार खास महत्व रखता है। कंपनी का ISO 27001:2022 प्रमाणपत्र इसी क्षेत्र से जुड़ा है। यह मानक संगठनों को सूचना सुरक्षा प्रबंधन प्रणाली बनाने और उसे व्यवस्थित तरीके से चलाने में मदद करता है। इसका उद्देश्य केवल कंप्यूटर पर पासवर्ड लगाना नहीं है। इसमें जानकारी से जुड़े जोखिम पहचानना, जिम्मेदारियाँ तय करना, सुरक्षा के नियम बनाना और समय-समय पर यह देखना शामिल है कि व्यवस्था सही ढंग से काम कर रही है या नहीं।
किसी भी कंपनी के प्रमोटर या नेतृत्व करने वाले व्यक्ति के लिए यह समझना जरूरी है कि कंपनी की असली ताकत केवल उसकी तकनीक नहीं होती। उसकी टीम, काम करने का तरीका, ग्राहकों के साथ व्यवहार और जिम्मेदारी निभाने की क्षमता भी उसकी ताकत होती है। यदि नेतृत्व शुरुआत से ही सही प्रक्रियाओं को महत्व देता है, तो कर्मचारियों को भी समझ आता है कि अच्छा काम केवल काम पूरा कर देने का नाम नहीं है। अच्छा काम वह है जो सुरक्षित, भरोसेमंद और ग्राहक की जरूरत के अनुसार हो।
IT क्षेत्र में एक छोटी सी गलती भी बड़ा असर डाल सकती है। उदाहरण के लिए, यदि किसी कर्मचारी को जरूरत से ज्यादा डेटा देखने की अनुमति मिल जाए, तो जानकारी गलत हाथों में पहुँच सकती है। यदि किसी जरूरी फाइल का बैकअप नहीं है, तो सिस्टम खराब होने पर काम रुक सकता है। यदि कर्मचारी संदिग्ध ईमेल को पहचानना नहीं जानते, तो साइबर हमले का खतरा बढ़ सकता है। इन समस्याओं से बचने के लिए कंपनी को पहले से तैयारी करनी पड़ती है।
यहीं से व्यवस्थित काम करने की जरूरत सामने आती है। कंपनी को तय करना होता है कि कौन-सा डेटा महत्वपूर्ण है, उसे कौन देख सकता है, उसे कहाँ रखा जाएगा और किसी समस्या के समय क्या कदम उठाए जाएँगे। इन सवालों के जवाब केवल किसी एक कर्मचारी के दिमाग में नहीं रहने चाहिए। उन्हें कंपनी की प्रक्रियाओं और नियमों का हिस्सा होना चाहिए।
VGICS Global LLP के लिए ISO 27001:2022 प्रमाणन की यात्रा को इसी सोच से जोड़ा जा सकता है। वर्ष 2024 में प्रमाणपत्र जारी होने की उपलब्ध जानकारी यह दिखाती है कि कंपनी के नाम पर सूचना सुरक्षा प्रबंधन प्रणाली से संबंधित प्रमाणन दर्ज है। लेकिन प्रमाणपत्र की असली उपयोगिता तभी सामने आती है, जब सुरक्षा से जुड़े नियम रोजमर्रा के काम में अपनाए जाएँ और समय के साथ बेहतर बनाए जाएँ।
किसी भी कंपनी की विकास यात्रा एक दिन में पूरी नहीं होती। शुरुआत में छोटे सुधार भी आगे चलकर मजबूत कार्यप्रणाली का आधार बन सकते हैं। सही रिकॉर्ड रखना, कर्मचारियों को जिम्मेदारी समझाना, ग्राहक की जानकारी को सुरक्षित रखना और समस्याओं से सीखना ऐसे कदम हैं जो कंपनी को बेहतर बनाने में मदद करते हैं।
इस तरह VGICS Global LLP की कहानी का पहला महत्वपूर्ण संदेश है कि तकनीकी कारोबार में आगे बढ़ने के लिए केवल सेवाएँ देना पर्याप्त नहीं है। कंपनी को अपने काम के साथ सुरक्षा, जिम्मेदारी और भरोसे को भी जोड़ना होता है। यही सोच आगे चलकर ISO 27001:2022 जैसे मानक को समझने और उसका सही इस्तेमाल करने का आधार बनती है।
#VGICSGlobalLLP
अध्याय 2: IT सेवाओं में ग्राहक का भरोसा और सूचना सुरक्षा की जरूरत
आज के समय में ग्राहक किसी IT कंपनी से केवल तकनीकी मदद नहीं चाहता। वह चाहता है कि उसकी समस्या का सही समाधान मिले, उसका डेटा सुरक्षित रहे और जरूरत पड़ने पर कंपनी उसकी सहायता करे। जब कोई व्यवसाय अपनी डिजिटल जानकारी किसी बाहरी सेवा प्रदाता के साथ साझा करता है, तो वह उस सेवा प्रदाता पर एक महत्वपूर्ण जिम्मेदारी भी सौंपता है। इसलिए IT Services and Consulting के कारोबार में भरोसे की भूमिका बहुत बड़ी है।
VGICS Global LLP के काम के क्षेत्र को देखते हुए सूचना सुरक्षा को कंपनी की कार्यप्रणाली का एक महत्वपूर्ण हिस्सा माना जा सकता है। किसी IT सेवा कंपनी को अलग-अलग प्रकार की जानकारी मिल सकती है। इसमें ग्राहक के व्यावसायिक दस्तावेज, तकनीकी जानकारी, प्रोजेक्ट से जुड़ी फाइलें, ईमेल, लॉगिन विवरण और दूसरे गोपनीय रिकॉर्ड शामिल हो सकते हैं। हर ग्राहक का डेटा एक जैसा नहीं होता। कुछ जानकारी सामान्य होती है, जबकि कुछ जानकारी केवल चुनिंदा लोगों के लिए होती है।
यदि कंपनी के पास जानकारी को संभालने का कोई स्पष्ट तरीका नहीं है, तो कई तरह की समस्याएँ पैदा हो सकती हैं। कोई कर्मचारी गलती से गलत व्यक्ति को फाइल भेज सकता है। किसी पुराने कर्मचारी का सिस्टम एक्सेस बंद करना भूल सकते हैं। जरूरी दस्तावेज का बैकअप उपलब्ध नहीं हो सकता है। कभी-कभी लोग सुविधा के लिए एक ही पासवर्ड कई जगह इस्तेमाल करते हैं। इन छोटी लगने वाली गलतियों से भी सुरक्षा का खतरा बढ़ सकता है।
ऐसी स्थिति में कंपनी को यह समझना चाहिए कि सुरक्षा केवल IT विभाग की जिम्मेदारी नहीं है। यह कंपनी में काम करने वाले हर व्यक्ति की जिम्मेदारी है। यदि कोई कर्मचारी ग्राहक की फाइल गलत ईमेल पर भेज देता है, तो इसका असर केवल कंप्यूटर सिस्टम तक सीमित नहीं रहता। ग्राहक का भरोसा भी प्रभावित हो सकता है। इसलिए सभी कर्मचारियों को सूचना सुरक्षा के बुनियादी नियमों की जानकारी होना जरूरी है।
उदाहरण के लिए, यदि कोई कर्मचारी ऑफिस में किसी संदिग्ध ईमेल को खोलता है, तो उससे सिस्टम में वायरस या दूसरी सुरक्षा समस्या आने का खतरा हो सकता है। इसी तरह, यदि कोई कर्मचारी अपना पासवर्ड किसी दूसरे व्यक्ति के साथ साझा करता है, तो यह पता लगाना मुश्किल हो सकता है कि सिस्टम में कौन-सा काम किसने किया। इस कारण कंपनी को स्पष्ट नियम बनाने चाहिए कि पासवर्ड कैसे रखे जाएँ, संदिग्ध ईमेल की सूचना किसे दी जाए और किसी सुरक्षा घटना के समय किससे संपर्क किया जाए।
सूचना सुरक्षा को समझने का एक आसान तरीका है तीन मुख्य बातों को ध्यान में रखना। पहली, जानकारी केवल उन्हीं लोगों को मिलनी चाहिए जिन्हें उसकी जरूरत है। दूसरी, जानकारी सही और पूरी रहनी चाहिए, ताकि उसमें बिना अनुमति बदलाव न हो। तीसरी, जब अधिकृत व्यक्ति को जानकारी की जरूरत हो, तो वह उचित समय पर उपलब्ध होनी चाहिए। इन तीनों बातों को गोपनीयता, सही जानकारी बनाए रखने और उपलब्धता के रूप में समझा जा सकता है।
ISO 27001:2022 मानक इसी तरह की जरूरतों को व्यवस्थित रूप से संभालने में मदद करता है। यह कंपनी को अपनी जानकारी, संभावित खतरों और सुरक्षा की जरूरतों का मूल्यांकन करने के लिए एक ढाँचा देता है। हर कंपनी के जोखिम अलग होते हैं। किसी कंपनी के लिए ग्राहक का डेटा सबसे महत्वपूर्ण हो सकता है, जबकि किसी दूसरी कंपनी के लिए उसका सॉफ्टवेयर, डिजाइन या व्यावसायिक योजना ज्यादा महत्वपूर्ण हो सकती है। इसलिए हर जगह एक ही तरह के सुरक्षा उपाय लागू करना पर्याप्त नहीं होता।
VGICS Global LLP जैसी IT Services and Consulting कंपनी के लिए यह जरूरी हो सकता है कि वह अपने काम की प्रकृति के अनुसार सुरक्षा के नियम बनाए। उदाहरण के लिए, ग्राहक की फाइलों तक पहुँच सीमित रखना, जरूरी दस्तावेजों का बैकअप लेना, कर्मचारियों को सुरक्षा का प्रशिक्षण देना और सिस्टम में होने वाली गतिविधियों का रिकॉर्ड रखना उपयोगी कदम हो सकते हैं। कौन-से उपाय वास्तव में लागू हैं, इसकी पुष्टि कंपनी के रिकॉर्ड से ही की जा सकती है।
ग्राहक का भरोसा केवल विज्ञापन से नहीं बनता। भरोसा तब बनता है जब कंपनी अपने वादे पूरे करती है, समस्याओं को छिपाने के बजाय उनका समाधान करती है और जानकारी को संभालने में सावधानी रखती है। यदि कंपनी किसी समस्या के बारे में ग्राहक को समय पर बताती है और उसके समाधान के लिए जिम्मेदारी से काम करती है, तो ग्राहक को यह महसूस होता है कि कंपनी अपने काम को गंभीरता से लेती है।
सूचना सुरक्षा का फायदा कंपनी के कर्मचारियों को भी मिलता है। जब काम करने के नियम स्पष्ट होते हैं, तो कर्मचारियों को पता रहता है कि कौन-सी फाइल कहाँ रखनी है, किससे अनुमति लेनी है और किसी समस्या की सूचना कैसे देनी है। इससे गलतफहमियाँ कम हो सकती हैं और काम करने का तरीका बेहतर बन सकता है।
एक और जरूरी बात यह है कि सुरक्षा के नियम बहुत कठिन भाषा में नहीं होने चाहिए। यदि कर्मचारी उन्हें समझ ही नहीं पाएँगे, तो उनका पालन करना मुश्किल होगा। सरल निर्देश, छोटे प्रशिक्षण सत्र और वास्तविक उदाहरण कर्मचारियों को बेहतर तरीके से समझा सकते हैं कि सुरक्षा उनके रोज के काम से कैसे जुड़ी है।
ISO 27001:2022 प्रमाणन को भी इसी नजरिए से समझना चाहिए। प्रमाणपत्र कंपनी के सूचना सुरक्षा प्रबंधन से जुड़े मानक के अनुरूप होने का संकेत देता है, लेकिन यह इस बात की गारंटी नहीं है कि भविष्य में कभी कोई सुरक्षा घटना नहीं होगी। तकनीक और साइबर हमलों के तरीके बदलते रहते हैं। इसलिए कंपनी को लगातार सतर्क रहना पड़ता है।
VGICS Global LLP की विकास यात्रा में ग्राहक का भरोसा एक महत्वपूर्ण विषय है। प्रमाणन से मिलने वाला सबसे उपयोगी संदेश यह है कि जानकारी की सुरक्षा को अलग काम न मानकर, हर सेवा और हर प्रोजेक्ट का हिस्सा बनाया जाना चाहिए। जब कंपनी सुरक्षा, सेवा की गुणवत्ता और ग्राहक की जरूरत को साथ लेकर चलती है, तो उसके पास लंबे समय तक मजबूत व्यावसायिक संबंध बनाने का बेहतर अवसर होता है।
#आईएसओ27001प्रमाणन
अध्याय 3: ISO 27001:2022 प्रमाणन की तैयारी और सही दिशा में कदम
किसी कंपनी को आगे बढ़ाने के लिए केवल मेहनत करना काफी नहीं होता। मेहनत के साथ सही योजना, काम करने के स्पष्ट नियम और परिणामों की जाँच भी जरूरी होती है। जब कोई IT कंपनी सूचना सुरक्षा को बेहतर बनाना चाहती है, तो उसे यह समझना पड़ता है कि उसकी जानकारी कहाँ रखी जाती है, कौन उसे इस्तेमाल करता है और उसे किन खतरों से बचाने की जरूरत है। ISO 27001:2022 इसी काम को एक व्यवस्थित दिशा देने वाला अंतरराष्ट्रीय मानक है।
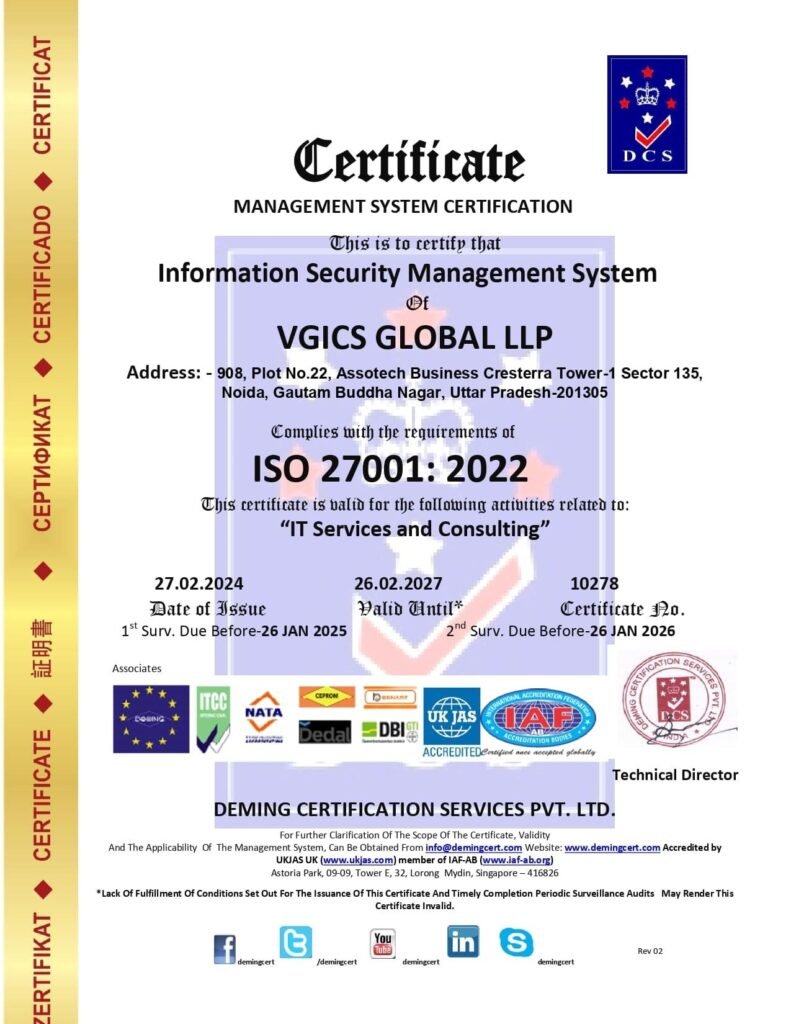
VGICS Global LLP के नाम पर वर्ष 2024 में ISO 27001:2022 प्रमाणपत्र जारी होने की जानकारी उपलब्ध है। इस प्रमाणन को समझने के लिए यह जानना जरूरी है कि सूचना सुरक्षा प्रबंधन प्रणाली को केवल कुछ कागज तैयार करके पूरा नहीं किया जा सकता। इसका संबंध कंपनी के काम करने के तरीके, कर्मचारियों की जिम्मेदारियों, तकनीकी व्यवस्था और जोखिमों को संभालने की क्षमता से होता है।
प्रमाणन की तैयारी में सबसे पहला कदम यह समझना होता है कि कंपनी की सूचना सुरक्षा प्रबंधन प्रणाली का दायरा क्या है। उदाहरण के लिए, कंपनी की कौन-सी सेवाएँ इसमें शामिल हैं, किन कर्मचारियों की भूमिका है और कौन-से सिस्टम या प्रक्रियाएँ संबंधित हैं। दायरा साफ होने से यह तय करना आसान हो जाता है कि सुरक्षा से जुड़े नियम कहाँ लागू होने चाहिए।
इसके बाद कंपनी को अपनी महत्वपूर्ण जानकारी की पहचान करनी होती है। किसी IT सेवा कंपनी के लिए ग्राहक की फाइलें, व्यावसायिक रिकॉर्ड, प्रोजेक्ट की जानकारी, कर्मचारियों के रिकॉर्ड और सिस्टम तक पहुँचने के विवरण महत्वपूर्ण हो सकते हैं। सभी जानकारी का महत्व एक जैसा नहीं होता। इसलिए कंपनी को यह समझना पड़ता है कि कौन-सी जानकारी गोपनीय है, किस जानकारी में बदलाव होने से नुकसान हो सकता है और कौन-सा डेटा खोने पर काम रुक सकता है।
अगला कदम जोखिमों की पहचान करना है। जोखिम का मतलब है किसी समस्या के होने की संभावना और उससे होने वाला नुकसान। उदाहरण के लिए, यदि कंपनी की महत्वपूर्ण फाइल केवल एक कंप्यूटर पर रखी है और उसका बैकअप नहीं है, तो कंप्यूटर खराब होने पर डेटा खो सकता है। यदि कर्मचारियों को एक ही लॉगिन दिया जाता है, तो यह पता लगाना मुश्किल हो सकता है कि किसने कौन-सा काम किया। यदि किसी कर्मचारी के नौकरी छोड़ने के बाद उसका एक्सेस चालू रहता है, तो अनधिकृत पहुँच का खतरा बढ़ सकता है।
इन समस्याओं को पहचानने के बाद कंपनी को यह तय करना होता है कि किस जोखिम पर पहले ध्यान दिया जाए। हर जोखिम का समाधान एक जैसा नहीं होता। कुछ मामलों में तकनीकी बदलाव जरूरी हो सकते हैं, जबकि कुछ मामलों में कर्मचारियों को प्रशिक्षण देना या काम करने की प्रक्रिया बदलना अधिक उपयोगी हो सकता है।
मान लीजिए कि किसी कंपनी में ग्राहक की फाइलें ईमेल के माध्यम से साझा की जाती हैं। यदि फाइल गलत व्यक्ति को भेजे जाने का खतरा है, तो कंपनी को यह तय करना होगा कि ऐसी स्थिति से बचने के लिए क्या कदम उठाए जाएँ। वह फाइल भेजने से पहले प्राप्तकर्ता की जाँच करने का नियम बना सकती है, संवेदनशील फाइलों पर अतिरिक्त सुरक्षा लगा सकती है या कर्मचारियों को सुरक्षित तरीके से फाइल साझा करना सिखा सकती है। सही उपाय जोखिम की प्रकृति और कंपनी की जरूरत पर निर्भर करेगा।
ISO 27001:2022 में जोखिम के आधार पर सुरक्षा के उपाय चुनने पर जोर दिया जाता है। इसका मतलब यह नहीं है कि हर कंपनी को हर उपलब्ध सुरक्षा तकनीक अपनानी ही होगी। कंपनी को अपने जोखिम समझकर उचित उपाय चुनने, उनके पीछे का कारण दर्ज करने और यह देखने की जरूरत होती है कि चुने गए उपाय प्रभावी हैं या नहीं।
प्रमाणन की तैयारी में दस्तावेजों का सही रिकॉर्ड रखना भी जरूरी होता है। इसमें सुरक्षा से जुड़ी नीतियाँ, जिम्मेदारियाँ, जोखिमों का आकलन, कर्मचारियों को दिए गए प्रशिक्षण और जरूरी जाँच के रिकॉर्ड शामिल हो सकते हैं। दस्तावेजों का उद्देश्य केवल ऑडिटर को दिखाना नहीं है। इनसे कर्मचारियों को भी पता चलता है कि कंपनी के नियम क्या हैं और उन्हें किस तरह काम करना है।
किसी भी प्रबंधन प्रणाली में नेतृत्व की भूमिका बहुत महत्वपूर्ण होती है। यदि कंपनी का नेतृत्व सूचना सुरक्षा को गंभीरता से लेता है, तो उसे जरूरी समय, संसाधन और जिम्मेदारियाँ तय करनी होती हैं। केवल IT कर्मचारी के भरोसे पूरी सुरक्षा व्यवस्था नहीं छोड़ी जा सकती। जरूरत पड़ने पर अलग-अलग विभागों को मिलकर काम करना पड़ता है।
प्रमाणन प्रक्रिया में ऑडिट के माध्यम से यह जाँचा जा सकता है कि प्रबंधन प्रणाली संबंधित मानक की जरूरतों के अनुरूप है या नहीं। ऑडिट का उद्देश्य केवल गलतियाँ निकालना नहीं है। यह समझने में भी मदद करता है कि कौन-सी प्रक्रिया अच्छी तरह काम कर रही है और कहाँ सुधार की जरूरत है। किसी भी ऑडिट के निष्कर्ष को कंपनी को गंभीरता से लेना चाहिए और जरूरी सुधारों का रिकॉर्ड रखना चाहिए।
यहाँ एक बात स्पष्ट रखना जरूरी है। VGICS Global LLP की वास्तविक तैयारी, ऑडिट के निष्कर्ष या प्रमाणन के दौरान किए गए खास सुधारों की विस्तृत जानकारी उपलब्ध नहीं है। इसलिए ऊपर बताए गए कदम ISO 27001:2022 की सामान्य प्रक्रिया को समझाने के लिए दिए गए हैं, न कि कंपनी में हुए प्रत्येक काम के प्रमाणित विवरण के रूप में।
प्रमाणन का सही लाभ तभी मिलता है जब कंपनी अपने बनाए नियमों को रोजमर्रा के काम में लागू करे। यदि किसी नीति को केवल फाइल में रखा जाए और कर्मचारी उसका पालन न करें, तो उसका वास्तविक फायदा नहीं होगा। इसके विपरीत, यदि कर्मचारी सुरक्षा नियमों को समझते हैं और उन्हें अपने काम का हिस्सा बनाते हैं, तो सूचना सुरक्षा मजबूत करने की दिशा में वास्तविक प्रगति हो सकती है।
इस तरह ISO 27001:2022 की तैयारी कंपनी को अपनी जिम्मेदारियों और जोखिमों को बेहतर तरीके से समझने का अवसर देती है। VGICS Global LLP के लिए इस मानक का महत्व इसी व्यापक विचार में देखा जा सकता है कि IT सेवाओं के साथ सूचना सुरक्षा को भी उचित स्थान दिया जाए।
#सूचनासुरक्षा
अध्याय 4: कर्मचारियों की भूमिका, प्रशिक्षण और टीम की जिम्मेदारी
किसी भी कंपनी की सफलता में कर्मचारियों का योगदान बहुत बड़ा होता है। कंपनी के पास अच्छी तकनीक, आधुनिक कंप्यूटर और मजबूत सॉफ्टवेयर हो सकते हैं, लेकिन यदि कर्मचारियों को सही तरीके से काम करने की जानकारी नहीं है, तो सुरक्षा और सेवा की गुणवत्ता प्रभावित हो सकती है। इसलिए IT Services and Consulting के क्षेत्र में कर्मचारियों का प्रशिक्षण केवल एक अतिरिक्त काम नहीं, बल्कि काम को बेहतर बनाने का जरूरी हिस्सा है।
VGICS Global LLP के लिए सूचना सुरक्षा से जुड़ा विषय विशेष रूप से महत्वपूर्ण है, क्योंकि कंपनी का घोषित कार्यक्षेत्र IT सेवाओं और कंसल्टिंग से संबंधित है। ऐसे काम में कर्मचारियों को तकनीकी जानकारी के साथ-साथ ग्राहक की जानकारी को जिम्मेदारी से संभालना भी आना चाहिए। कंपनी के वास्तविक कर्मचारी प्रशिक्षण कार्यक्रम की जानकारी उपलब्ध नहीं है, लेकिन ISO 27001:2022 के उद्देश्य को समझने के लिए यह जानना उपयोगी है कि प्रशिक्षण किस तरह मदद कर सकता है।
सबसे पहले कर्मचारियों को यह समझना चाहिए कि सूचना सुरक्षा का मतलब क्या है। कई बार लोग सोचते हैं कि सुरक्षा केवल पासवर्ड लगाने या एंटीवायरस इस्तेमाल करने तक सीमित है। वास्तव में इसका दायरा बहुत बड़ा है। किसी ग्राहक की फाइल गलत व्यक्ति को भेजना, जरूरी दस्तावेज को बिना अनुमति बदलना, किसी अनजान व्यक्ति को कार्यालय में प्रवेश देना या संवेदनशील जानकारी को खुले स्थान पर छोड़ देना भी सुरक्षा से जुड़ी समस्या बन सकता है।
इसलिए कर्मचारियों को रोजमर्रा के उदाहरणों के जरिए प्रशिक्षण देना उपयोगी होता है। जैसे, किसी संदिग्ध ईमेल में दिए गए लिंक को बिना जाँच खोला नहीं जाना चाहिए। किसी व्यक्ति को केवल इसलिए गोपनीय फाइल नहीं भेजनी चाहिए कि उसने फोन पर खुद को ग्राहक का प्रतिनिधि बताया है। यदि कोई कर्मचारी अपना पासवर्ड भूल जाता है, तो उसे किसी दूसरे व्यक्ति का पासवर्ड इस्तेमाल करने के बजाय तय प्रक्रिया का पालन करना चाहिए।
एक अच्छी कंपनी में नियम इतने स्पष्ट होने चाहिए कि कर्मचारियों को हर छोटी समस्या के लिए अनुमान न लगाना पड़े। उन्हें पता होना चाहिए कि ग्राहक का डेटा कहाँ रखा जाएगा, कौन-सी फाइल साझा की जा सकती है, अनुमति कैसे लेनी है और किसी गलती की सूचना किसे देनी है। जब नियम सरल भाषा में लिखे जाते हैं, तो उन्हें समझना और अपनाना आसान होता है।
प्रशिक्षण केवल नौकरी शुरू करते समय ही नहीं होना चाहिए। समय के साथ तकनीक बदलती है और साइबर अपराध करने वाले लोग भी नए तरीके अपनाते हैं। इसलिए कर्मचारियों को समय-समय पर सुरक्षा से जुड़ी नई जानकारी देना उपयोगी होता है। छोटे प्रशिक्षण सत्र, प्रश्नोत्तर, उदाहरण और अभ्यास कर्मचारियों की समझ बढ़ा सकते हैं।
कंपनी को यह भी ध्यान रखना चाहिए कि सुरक्षा के नियम कर्मचारियों के वास्तविक काम के अनुकूल हों। यदि नियम इतने कठिन बना दिए जाएँ कि कर्मचारी अपना सामान्य काम भी न कर सकें, तो वे कभी-कभी गलत रास्ता अपना सकते हैं। इसलिए सुरक्षा और काम की सुविधा के बीच सही संतुलन जरूरी है।
उदाहरण के लिए, किसी कर्मचारी को रोज कई ग्राहकों की फाइलों पर काम करना पड़ता है। यदि उसे हर फाइल के लिए अनुमति लेने की प्रक्रिया समझ नहीं आती, तो काम में देरी हो सकती है। बेहतर तरीका यह है कि कंपनी पहले से तय करे कि किस भूमिका वाले कर्मचारी को किस प्रकार की जानकारी तक पहुँच मिलेगी। इससे कर्मचारी अपने काम को आसानी से कर सकता है और अनावश्यक रूप से दूसरे डेटा तक पहुँचने की जरूरत नहीं पड़ती।
टीम के बीच बातचीत भी महत्वपूर्ण है। यदि किसी कर्मचारी को कोई सुरक्षा समस्या दिखाई देती है, तो उसे डर के कारण बात छिपानी नहीं चाहिए। कंपनी को ऐसा माहौल बनाना चाहिए जिसमें कर्मचारी गलती या संदिग्ध गतिविधि की सूचना समय पर दे सकें। किसी घटना की शुरुआती जानकारी मिलने से नुकसान कम करने में मदद मिल सकती है।
नेतृत्व करने वाले लोगों की जिम्मेदारी भी यहाँ कम नहीं होती। उन्हें खुद सुरक्षा नियमों का पालन करना चाहिए और कर्मचारियों को यह बताना चाहिए कि ये नियम क्यों बनाए गए हैं। यदि प्रबंधन स्वयं नियमों को नजरअंदाज करता है, तो कर्मचारियों से उनका पालन करवाना मुश्किल हो जाता है।
प्रशिक्षण के परिणामों को समझने के लिए कंपनी अलग-अलग तरीके अपना सकती है। उदाहरण के लिए, प्रशिक्षण के बाद छोटे सवाल पूछे जा सकते हैं, कर्मचारियों से किसी वास्तविक स्थिति का समाधान बताने को कहा जा सकता है या यह देखा जा सकता है कि सुरक्षा से जुड़ी गलतियों की संख्या में बदलाव आया है या नहीं। इसका उद्देश्य कर्मचारियों को डराना नहीं, बल्कि उनकी समझ बेहतर बनाना होना चाहिए।
ISO 27001:2022 सूचना सुरक्षा के प्रति जागरूकता, जिम्मेदारियों और सही कार्यप्रणाली को महत्व देता है। जब कर्मचारी अपनी जिम्मेदारी समझते हैं, तो कंपनी की सुरक्षा व्यवस्था केवल कुछ तकनीकी उपायों पर निर्भर नहीं रहती। पूरी टीम उसका हिस्सा बन जाती है।
VGICS Global LLP की विकास यात्रा से जुड़ा यह अध्याय एक महत्वपूर्ण सीख देता है कि किसी भी प्रमाणन की सफलता में लोगों की भूमिका बहुत बड़ी होती है। कंपनी की प्रक्रियाएँ तभी प्रभावी बनती हैं जब उन्हें समझने और अपनाने वाले कर्मचारी मौजूद हों। तकनीक सुरक्षा का एक साधन है, लेकिन उसे सही तरीके से इस्तेमाल करने वाले लोग भी उतने ही जरूरी हैं।
#साइबरसुरक्षा
अध्याय 5: ग्राहक सेवा, काम की गुणवत्ता और व्यावसायिक संबंधों का विकास
IT Services and Consulting के क्षेत्र में ग्राहक केवल सेवा खरीदने के लिए किसी कंपनी के पास नहीं आता। वह अपने काम की किसी समस्या का समाधान चाहता है। उसे उम्मीद होती है कि सेवा प्रदाता उसकी बात समझेगा, सही सलाह देगा, काम के दौरान आने वाली कठिनाइयों को संभालेगा और जरूरी जानकारी को सुरक्षित रखेगा। इसी कारण ग्राहक सेवा और सूचना सुरक्षा को एक-दूसरे से अलग करके नहीं देखा जा सकता।
VGICS Global LLP के कार्यक्षेत्र को ध्यान में रखते हुए यह समझना उपयोगी है कि एक IT कंपनी ग्राहक के साथ अपने संबंध कैसे मजबूत कर सकती है। सबसे पहला कदम है ग्राहक की जरूरत को ध्यान से सुनना। कभी ग्राहक को तकनीकी समस्या का समाधान चाहिए होता है, तो कभी उसे अपनी मौजूदा व्यवस्था को बेहतर बनाने के लिए सलाह चाहिए होती है। सही समाधान देने के लिए कंपनी को पहले समस्या को समझना जरूरी है।
यदि शुरुआत में ग्राहक की जरूरत स्पष्ट नहीं की जाती, तो आगे चलकर गलतफहमी पैदा हो सकती है। उदाहरण के लिए, ग्राहक एक खास समय तक सेवा शुरू होने की उम्मीद करता है, जबकि सेवा देने वाली टीम को उस समयसीमा की जानकारी ही नहीं होती। इससे ग्राहक नाराज हो सकता है। इसलिए काम शुरू करने से पहले जिम्मेदारियाँ, काम का दायरा और अपेक्षित समय स्पष्ट करना उपयोगी है।
इसके बाद काम की प्रगति पर नियमित बातचीत जरूरी होती है। यदि किसी प्रोजेक्ट में देरी होने की संभावना है, तो ग्राहक को समय पर जानकारी दी जानी चाहिए। समस्या छिपाने से वह खत्म नहीं होती। इसके विपरीत, समय पर जानकारी देने से ग्राहक को अपनी योजना बदलने और दूसरे जरूरी फैसले लेने का अवसर मिलता है।
ग्राहक सेवा में एक और जरूरी बात है सही रिकॉर्ड रखना। ग्राहक ने क्या जरूरत बताई, किस समाधान पर सहमति बनी, कौन-सा काम पूरा हुआ और कौन-सा काम बाकी है, इसका उचित रिकॉर्ड होने से टीम को मदद मिलती है। यदि बाद में कोई सवाल उठता है, तो कर्मचारी अनुमान लगाने के बजाय दर्ज जानकारी देख सकते हैं।
सूचना सुरक्षा इस पूरी प्रक्रिया में शामिल होती है। ग्राहक के साथ काम करते समय कंपनी को यह देखना चाहिए कि जरूरी जानकारी सही लोगों तक पहुँचे और उसे अनावश्यक रूप से साझा न किया जाए। ग्राहक के दस्तावेजों को निजी ईमेल या असुरक्षित जगह पर रखना जोखिम पैदा कर सकता है। इसलिए जानकारी साझा करने के लिए उचित और सुरक्षित तरीके अपनाना जरूरी है।
ग्राहक का भरोसा धीरे-धीरे बनता है। एक बार अच्छा काम करने से सकारात्मक प्रभाव पड़ सकता है, लेकिन लंबे समय तक संबंध बनाए रखने के लिए लगातार अच्छी सेवा देना जरूरी होता है। ग्राहक यह देखता है कि कंपनी हर बार अपनी जिम्मेदारी निभाती है या नहीं। यदि कंपनी समस्याओं का समाधान करती है, स्पष्ट बातचीत करती है और डेटा को संभालने में सावधानी रखती है, तो ग्राहक के साथ मजबूत संबंध बनने की संभावना बढ़ती है।
ISO 27001:2022 प्रमाणन ग्राहक के सामने सूचना सुरक्षा के प्रति कंपनी की व्यवस्थित सोच का संकेत बन सकता है। कुछ ग्राहक या व्यावसायिक साझेदार सेवा प्रदाता का चयन करते समय सूचना सुरक्षा से जुड़े प्रमाणन और प्रक्रियाओं के बारे में पूछ सकते हैं। ऐसे मामलों में प्रमाणन उपयोगी हो सकता है, क्योंकि यह सुरक्षा प्रबंधन के लिए एक मान्य ढाँचे को अपनाने से जुड़ा है। हालाँकि, इससे यह निष्कर्ष नहीं निकाला जा सकता कि हर ग्राहक प्रमाणपत्र के कारण ही कंपनी को चुनेगा।
प्रमाणपत्र होने के बावजूद कंपनी को अपनी सेवाओं की गुणवत्ता पर ध्यान देना पड़ता है। यदि तकनीकी समस्या का समाधान सही नहीं है, ग्राहक की बात नहीं सुनी जाती या काम में लगातार देरी होती है, तो केवल प्रमाणपत्र से ग्राहक संतुष्ट नहीं होगा। दूसरी ओर, अच्छी सेवा के साथ मजबूत सुरक्षा प्रक्रियाएँ होने पर ग्राहक को अधिक भरोसा महसूस हो सकता है।
ग्राहक की प्रतिक्रिया भी कंपनी को सुधार करने में मदद करती है। यदि ग्राहक बार-बार किसी खास समस्या की ओर ध्यान दिलाते हैं, तो कंपनी को यह देखना चाहिए कि उस समस्या की असली वजह क्या है। क्या कर्मचारियों को प्रशिक्षण की जरूरत है? क्या काम की प्रक्रिया बहुत लंबी है? क्या तकनीकी व्यवस्था में सुधार जरूरी है? सही कारण समझने से कंपनी स्थायी समाधान खोज सकती है।
व्यावसायिक संबंधों में पारदर्शिता भी बहुत महत्वपूर्ण है। कंपनी को अपनी सेवाओं की सीमाओं के बारे में सही जानकारी देनी चाहिए। ऐसा वादा नहीं करना चाहिए जिसे पूरा करना संभव न हो। यदि किसी समस्या का समाधान तुरंत नहीं मिल सकता, तो ग्राहक को वास्तविक स्थिति बताना बेहतर है।
VGICS Global LLP के लिए ग्राहक सेवा और सूचना सुरक्षा को साथ लेकर चलने का विचार महत्वपूर्ण व्यावसायिक दिशा बन सकता है। कंपनी की वास्तविक ग्राहक संख्या, बिक्री या प्रमाणन के कारण प्राप्त नए अनुबंधों की जानकारी उपलब्ध नहीं है। इसलिए यह कहना उचित नहीं होगा कि प्रमाणपत्र जारी होने के बाद कंपनी के ग्राहकों या आय में निश्चित वृद्धि हुई।
फिर भी, एक सामान्य व्यावसायिक सिद्धांत स्पष्ट है: अच्छी सेवा, साफ बातचीत, जिम्मेदार डेटा प्रबंधन और समय पर समस्या का समाधान कंपनी की प्रतिष्ठा को मजबूत करने में मदद कर सकते हैं। जब ग्राहक को यह भरोसा होता है कि उसकी जरूरत और जानकारी दोनों को महत्व दिया जा रहा है, तो लंबे समय तक काम करने का आधार तैयार होता है।
इस अध्याय की मुख्य सीख यही है कि ग्राहक की संतुष्टि और सूचना सुरक्षा एक ही व्यावसायिक सोच के दो जरूरी हिस्से हैं। किसी IT कंपनी के लिए सही तकनीकी समाधान देना महत्वपूर्ण है, लेकिन उस समाधान को सुरक्षित और जिम्मेदार तरीके से देना भी उतना ही जरूरी है।
#आईटीसेवाएँ
अध्याय 6: जोखिमों को समझना और मुश्किल समय के लिए तैयार रहना
किसी भी कारोबार में हमेशा सब कुछ योजना के अनुसार नहीं चलता। कभी कंप्यूटर खराब हो सकता है, कभी इंटरनेट सेवा बंद हो सकती है, कभी जरूरी फाइल गलती से मिट सकती है और कभी साइबर हमले की कोशिश हो सकती है। IT Services and Consulting के क्षेत्र में ऐसी समस्याएँ काम को प्रभावित कर सकती हैं। इसलिए एक जिम्मेदार कंपनी को केवल सामान्य दिनों में काम करने की तैयारी नहीं करनी चाहिए, बल्कि मुश्किल समय में काम को संभालने की योजना भी बनानी चाहिए।
VGICS Global LLP के लिए सूचना सुरक्षा प्रबंधन के महत्व को समझते समय जोखिमों की पहचान करना एक जरूरी विषय है। जोखिम का अर्थ है ऐसी स्थिति जिसमें किसी समस्या के कारण कंपनी, ग्राहक या उसके काम को नुकसान पहुँच सकता है। हर जोखिम एक जैसा नहीं होता। कुछ समस्याओं का असर छोटा हो सकता है, जबकि कुछ समस्याएँ कंपनी के महत्वपूर्ण काम को लंबे समय तक रोक सकती हैं।
मान लीजिए कि किसी कंपनी के पास एक ग्राहक की महत्वपूर्ण फाइल है। यदि उस फाइल की केवल एक ही कॉपी है और कंप्यूटर खराब हो जाता है, तो फाइल खो सकती है। इस समस्या से बचने के लिए जरूरी डेटा का बैकअप रखना उपयोगी है। लेकिन बैकअप बना देना ही पर्याप्त नहीं है। कंपनी को समय-समय पर यह भी जाँचना चाहिए कि जरूरत पड़ने पर उस बैकअप से डेटा वापस प्राप्त किया जा सकता है या नहीं।
दूसरा उदाहरण किसी कर्मचारी के ईमेल खाते से जुड़ा हो सकता है। यदि कोई व्यक्ति गलत लिंक खोलकर अपना पासवर्ड साझा कर देता है, तो उसके खाते का गलत इस्तेमाल हो सकता है। ऐसी स्थिति में कंपनी को पता होना चाहिए कि प्रभावित खाते को कैसे सुरक्षित किया जाए, पासवर्ड कैसे बदला जाए और आगे की जाँच किस तरह की जाए।
किसी सुरक्षा घटना के समय सबसे महत्वपूर्ण बात है कि कर्मचारी घबराने के बजाय तय प्रक्रिया का पालन करें। यदि उन्हें पता ही नहीं है कि समस्या की सूचना किसे देनी है, तो जरूरी कदम उठाने में देरी हो सकती है। इसलिए कंपनी के पास घटना की सूचना देने, उसकी जाँच करने और उसके प्रभाव को कम करने की स्पष्ट व्यवस्था होना उपयोगी है।
ISO 27001:2022 जोखिमों की पहचान, उनका मूल्यांकन और उचित सुरक्षा उपाय चुनने पर जोर देता है। इसका अर्थ यह है कि कंपनी को पहले समझना चाहिए कि उसके लिए कौन-सी समस्याएँ ज्यादा गंभीर हो सकती हैं। इसके बाद उन्हें कम करने के लिए उचित कदम तय करने चाहिए। सुरक्षा उपाय चुनते समय कंपनी की सेवाओं, संसाधनों और काम की जरूरतों को ध्यान में रखना जरूरी है।
उदाहरण के लिए, यदि कंपनी के काम में ग्राहक की गोपनीय जानकारी का उपयोग होता है, तो उस जानकारी तक पहुँच को नियंत्रित करना महत्वपूर्ण हो सकता है। यदि किसी सेवा के लगातार उपलब्ध रहने की जरूरत है, तो सिस्टम की निगरानी और काम को फिर से शुरू करने की योजना महत्वपूर्ण हो सकती है। जोखिम का सही मूल्यांकन करने से कंपनी अपने सीमित संसाधनों को सही जगह इस्तेमाल कर सकती है।
कभी-कभी समस्या तकनीकी नहीं, बल्कि मानवीय गलती के कारण होती है। कोई कर्मचारी गलत फाइल साझा कर सकता है या जरूरी निर्देशों को समझने में गलती कर सकता है। ऐसी घटनाओं से बचने के लिए सरल प्रक्रियाएँ, प्रशिक्षण और नियमित जाँच उपयोगी हो सकती हैं। कंपनी को यह भी समझना चाहिए कि हर गलती का समाधान केवल कर्मचारी को दोष देना नहीं है। कई बार गलती का कारण अस्पष्ट नियम या कमजोर प्रक्रिया भी हो सकती है।
किसी बड़ी समस्या के समय ग्राहकों के साथ सही बातचीत भी जरूरी होती है। यदि किसी घटना का असर ग्राहक की सेवा पर पड़ता है, तो कंपनी को अपनी तय प्रक्रिया और लागू जिम्मेदारियों के अनुसार उचित जानकारी देनी चाहिए। इससे ग्राहक को स्थिति समझने और जरूरी कदम उठाने में मदद मिल सकती है।
जोखिम प्रबंधन का एक अन्य हिस्सा है काम को फिर से शुरू करने की तैयारी। यदि किसी तकनीकी खराबी के कारण सेवा बंद हो जाए, तो कंपनी को यह पता होना चाहिए कि कौन-से काम पहले शुरू किए जाएँगे और कौन-से संसाधन जरूरी होंगे। इस योजना को केवल दस्तावेज में रखना पर्याप्त नहीं है। जरूरत के अनुसार उसका अभ्यास और समीक्षा करना भी उपयोगी होता है।
VGICS Global LLP के वास्तविक जोखिम रिकॉर्ड, सुरक्षा घटनाओं या बैकअप व्यवस्था का विवरण उपलब्ध नहीं है। इसलिए इन उदाहरणों को कंपनी में हुई घटनाओं के रूप में नहीं पढ़ना चाहिए। ये IT क्षेत्र में आम तौर पर सामने आने वाली परिस्थितियाँ हैं, जिनसे सूचना सुरक्षा प्रबंधन की जरूरत को समझा जा सकता है।
जो कंपनी अपनी संभावित समस्याओं के बारे में पहले से सोचती है, वह अचानक आने वाली कठिनाइयों का सामना अधिक व्यवस्थित तरीके से कर सकती है। इससे काम में रुकावट कम करने, नुकसान सीमित रखने और ग्राहक का भरोसा बनाए रखने में मदद मिल सकती है।
इस अध्याय की सीख सरल है: समस्या होने का इंतजार करने के बजाय, उसके लिए पहले से तैयारी करना बेहतर है। ISO 27001:2022 का उद्देश्य भी संगठन को अपनी सूचना सुरक्षा के जोखिम समझने और उन्हें संभालने के लिए व्यवस्थित तरीका अपनाने में मदद करना है।
#व्यावसायिकविकास
अध्याय 7: ISO 27001:2022 प्रमाणपत्र और कंपनी की व्यावसायिक पहचान
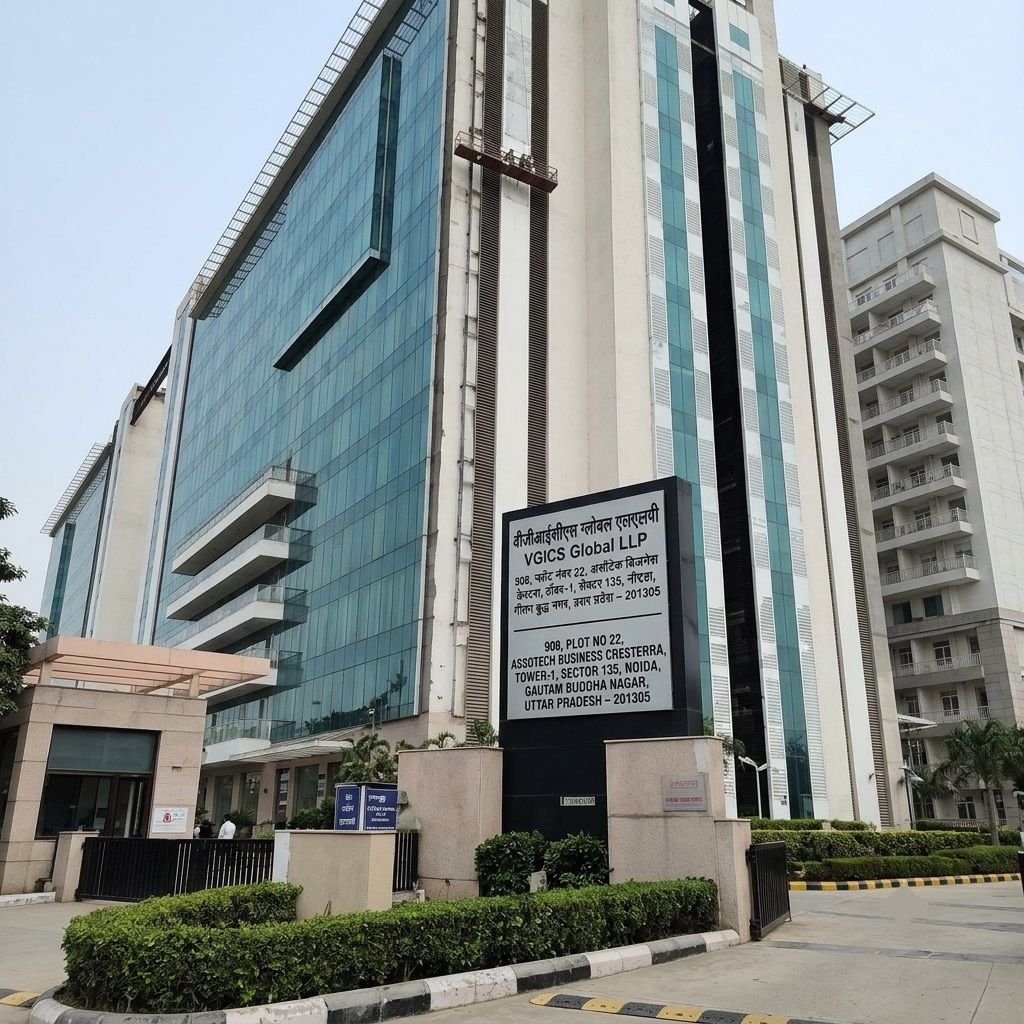
किसी कंपनी की पहचान केवल उसके नाम, ऑफिस या सेवाओं से नहीं बनती। उसकी पहचान इस बात से भी बनती है कि वह अपने काम को कितनी जिम्मेदारी से करती है। जब कोई ग्राहक किसी नई IT कंपनी के साथ काम शुरू करने पर विचार करता है, तो वह उसकी सेवाओं, अनुभव, काम करने के तरीके और सुरक्षा व्यवस्था के बारे में जानकारी लेना चाह सकता है। ऐसे समय में मान्य प्रबंधन प्रणाली का प्रमाणन कंपनी के लिए उपयोगी हो सकता है।
VGICS Global LLP के संबंध में उपलब्ध जानकारी के अनुसार, कंपनी के लिए ISO 27001:2022 प्रमाणपत्र वर्ष 2024 में जारी किया गया था और वैधता वर्ष 2027 तक बताई गई है। यह प्रमाणपत्र Information Security Management System यानी सूचना सुरक्षा प्रबंधन प्रणाली से संबंधित है। कंपनी का बताया गया कार्यक्षेत्र IT Services and Consulting है।
ISO 27001:2022 को आसान भाषा में समझें, तो यह एक ऐसा अंतरराष्ट्रीय मानक है जो किसी संगठन को अपनी महत्वपूर्ण जानकारी सुरक्षित रखने के लिए व्यवस्थित प्रबंधन प्रणाली बनाने में मदद करता है। इसमें जोखिम पहचानना, जिम्मेदारियाँ तय करना, सुरक्षा उपाय चुनना, रिकॉर्ड रखना और व्यवस्था की प्रभावशीलता की समीक्षा करना शामिल है।
किसी कंपनी के पास यह प्रमाणपत्र होना और कंपनी का हर समय पूरी तरह सुरक्षित होना, दोनों अलग-अलग बातें हैं। कोई भी मानक भविष्य में होने वाली हर गलती या साइबर हमले को रोकने की गारंटी नहीं देता। प्रमाणन का महत्व इस बात में है कि संगठन सूचना सुरक्षा के लिए एक व्यवस्थित ढाँचे के अनुसार काम करता है और उस व्यवस्था को बनाए रखने की जिम्मेदारी लेता है।
ग्राहक जब किसी सेवा प्रदाता का चयन करता है, तो वह कई बातों पर ध्यान दे सकता है। उसे सही तकनीकी समाधान चाहिए, समय पर सेवा चाहिए, उचित कीमत चाहिए और अपने डेटा की सुरक्षा को लेकर भरोसा चाहिए। कुछ ग्राहकों के लिए ISO 27001:2022 प्रमाणन एक महत्वपूर्ण चयन मानदंड हो सकता है, विशेष रूप से तब जब वे संवेदनशील जानकारी के साथ काम करते हों।
इस तरह का प्रमाणन कंपनी को अपने सुरक्षा प्रबंधन के बारे में बातचीत करने का एक आधार दे सकता है। कंपनी ग्राहक को अपनी प्रक्रियाओं, जिम्मेदारियों और सुरक्षा से जुड़ी व्यवस्था के बारे में जानकारी दे सकती है। हालाँकि, ग्राहक की जरूरत के अनुसार उसे अतिरिक्त सवालों के जवाब देने, दस्तावेज दिखाने या सुरक्षा से जुड़े दूसरे आकलन में भाग लेने की भी जरूरत पड़ सकती है।
किसी प्रमाणपत्र का सही उपयोग करना भी जरूरी है। कंपनी को प्रमाणपत्र के दायरे और उसकी वास्तविक स्थिति के अनुसार ही उसके बारे में जानकारी देनी चाहिए। यदि प्रमाणपत्र किसी खास दायरे के लिए जारी किया गया है, तो उसे बिना आधार सभी सेवाओं या सभी कार्यालयों पर लागू बताना सही नहीं होगा। इसी तरह, प्रमाणपत्र की वैधता और उसकी स्थिति को समय-समय पर जाँचना चाहिए।
व्यावसायिक पहचान बनाने में पारदर्शिता की भूमिका भी महत्वपूर्ण है। कंपनी को अपनी सेवाओं के बारे में सही जानकारी देनी चाहिए और ऐसे दावे नहीं करने चाहिए जिन्हें साबित करना संभव न हो। उदाहरण के लिए, केवल ISO 27001:2022 प्रमाणपत्र के आधार पर यह कहना सही नहीं होगा कि कंपनी कभी साइबर हमले का शिकार नहीं हो सकती। सही बात यह है कि यह मानक सूचना सुरक्षा को व्यवस्थित तरीके से प्रबंधित करने में मदद करता है।
प्रमाणन से जुड़ी जानकारी को कंपनी की वेबसाइट, व्यावसायिक प्रस्ताव या ग्राहक बातचीत में उपयोग किया जा सकता है, बशर्ते जानकारी सही हो और प्रमाणपत्र के वास्तविक दायरे से मेल खाती हो। इससे ग्राहक को कंपनी की सूचना सुरक्षा के प्रति सोच समझने में मदद मिल सकती है।
कंपनी की पहचान को मजबूत बनाने के लिए केवल प्रमाणपत्र का प्रचार करना पर्याप्त नहीं है। उसके साथ काम की गुणवत्ता, समय पर सेवा, ग्राहक की समस्याओं का समाधान और कर्मचारियों का व्यवहार भी महत्वपूर्ण है। यदि कंपनी ग्राहक की जरूरत को सही तरह समझती है और अपनी जिम्मेदारी पूरी करती है, तो उसकी प्रतिष्ठा मजबूत होने की संभावना बढ़ती है।
VGICS Global LLP के प्रमाणन से कंपनी की वास्तविक बिक्री, ग्राहक संख्या या बाजार में स्थान में कितना बदलाव आया, इसकी जानकारी उपलब्ध नहीं है। इसलिए प्रमाणन को निश्चित आर्थिक वृद्धि का कारण बताना सही नहीं होगा। लेकिन सामान्य रूप से यह कहा जा सकता है कि सूचना सुरक्षा प्रबंधन का प्रमाणन कंपनी को अपनी प्रक्रियाओं को व्यवस्थित करने और कुछ ग्राहकों के सामने अपनी सुरक्षा व्यवस्था प्रस्तुत करने में मदद कर सकता है।
इस अध्याय की मुख्य सीख यह है कि प्रमाणपत्र कंपनी की पहचान को बेहतर बनाने का एक साधन हो सकता है, लेकिन असली पहचान रोज के काम से बनती है। जब प्रमाणन के साथ जिम्मेदार काम, पारदर्शिता और लगातार सुधार जुड़े होते हैं, तब उसका व्यावसायिक महत्व अधिक स्पष्ट होता है।
#ग्राहककाभरोसा
अध्याय 8: तकनीक में बदलाव और लगातार सुधार की जरूरत
IT क्षेत्र में बदलाव बहुत तेजी से होते हैं। आज जो तकनीक उपयोगी है, आने वाले समय में उसका नया रूप सामने आ सकता है। सॉफ्टवेयर अपडेट होते रहते हैं, काम करने के नए तरीके आते हैं और साइबर सुरक्षा के खतरे भी बदलते रहते हैं। इसलिए किसी IT कंपनी के लिए केवल एक बार सुरक्षा व्यवस्था बनाना काफी नहीं है। उसे समय-समय पर अपनी व्यवस्था की समीक्षा करनी चाहिए और जरूरत के अनुसार सुधार करना चाहिए।
VGICS Global LLP के लिए ISO 27001:2022 प्रमाणन को समझते समय लगातार सुधार का विषय महत्वपूर्ण है। प्रमाणपत्र मिलने के बाद भी सूचना सुरक्षा का काम खत्म नहीं हो जाता। कंपनी को यह देखते रहना होता है कि उसके सुरक्षा नियम अभी भी उपयोगी हैं या नहीं और बदलती जरूरतों के अनुसार उनमें किसी बदलाव की जरूरत है या नहीं।
मान लीजिए कि कंपनी पहले अपनी फाइलें केवल ऑफिस के कंप्यूटरों पर इस्तेमाल करती थी। बाद में काम करने का तरीका बदल गया और कर्मचारियों को दूर से काम करने की जरूरत पड़ने लगी। ऐसी स्थिति में कंपनी को यह देखना होगा कि दूर से काम करते समय ग्राहक की जानकारी कैसे सुरक्षित रखी जाए। कर्मचारियों के उपकरण, लॉगिन व्यवस्था और फाइलों तक पहुँच से जुड़े नियमों की समीक्षा जरूरी हो सकती है।
इसी तरह, यदि कंपनी किसी नई तकनीकी सेवा का इस्तेमाल शुरू करती है, तो उसे यह समझना चाहिए कि उस सेवा में जानकारी कहाँ रखी जाती है और उसे कौन देख सकता है। नई तकनीक अपनाने से काम आसान हो सकता है, लेकिन उसके साथ नए जोखिम भी आ सकते हैं। इसलिए तकनीक के फायदे और उससे जुड़े जोखिम दोनों को समझना जरूरी है।
सुरक्षा में सुधार के लिए नियमित समीक्षा उपयोगी होती है। कंपनी यह देख सकती है कि कर्मचारियों को दिए गए अधिकार जरूरत के अनुसार हैं या नहीं, बैकअप सही ढंग से काम कर रहा है या नहीं और सुरक्षा से जुड़ी घटनाओं की जानकारी समय पर मिल रही है या नहीं। इन जाँचों से ऐसी कमियाँ सामने आ सकती हैं जिन्हें सामान्य काम के दौरान पहचानना मुश्किल होता है।
यदि किसी जाँच में समस्या मिलती है, तो कंपनी को उसके मूल कारण को समझने की कोशिश करनी चाहिए। उदाहरण के लिए, यदि कर्मचारी बार-बार गलत जगह फाइल सेव कर रहे हैं, तो हो सकता है कि फाइल रखने की प्रक्रिया स्पष्ट न हो। केवल कर्मचारियों को चेतावनी देने के बजाय प्रक्रिया को आसान बनाना अधिक उपयोगी हो सकता है।
लगातार सुधार का मतलब यह भी है कि कंपनी अपनी गलतियों से सीखती है। यदि कोई सुरक्षा घटना होती है, तो यह देखना चाहिए कि वह कैसे हुई, उसका असर क्या था और भविष्य में ऐसी घटना की संभावना कम करने के लिए क्या किया जा सकता है। इस तरह की समीक्षा कंपनी को कमजोरियों को पहचानने में मदद कर सकती है।
ISO 27001:2022 में प्रबंधन प्रणाली की निगरानी, समीक्षा और सुधार महत्वपूर्ण हैं। संगठन को यह सुनिश्चित करना चाहिए कि सुरक्षा व्यवस्था केवल दस्तावेजों में मौजूद न रहे, बल्कि काम में प्रभावी रूप से इस्तेमाल हो। जरूरत के अनुसार लक्ष्य तय करना और उनके परिणामों की समीक्षा करना भी उपयोगी हो सकता है।
उदाहरण के लिए, कंपनी यह लक्ष्य रख सकती है कि कर्मचारियों को सुरक्षा प्रशिक्षण समय पर दिया जाए या किसी नई प्रणाली में उपयोगकर्ता की अनुमति नियमित रूप से जाँची जाए। ऐसे लक्ष्य तभी उपयोगी होंगे जब उनके लिए जिम्मेदार व्यक्ति तय हो, काम पूरा करने का समय निर्धारित हो और परिणामों का रिकॉर्ड रखा जाए।
कंपनी को यह भी ध्यान रखना चाहिए कि सुधार की प्रक्रिया बहुत जटिल न बने। यदि हर छोटे बदलाव के लिए लंबी प्रक्रिया हो, तो कर्मचारी नियमों को समझने में कठिनाई महसूस कर सकते हैं। इसलिए सुरक्षा और काम की गति के बीच संतुलन बनाना जरूरी है। सही प्रक्रिया वह है जो जोखिम कम करे और कर्मचारियों को अपना काम सही तरीके से करने में मदद दे।
तकनीकी सुधार में केवल नए सॉफ्टवेयर खरीदना शामिल नहीं है। कभी-कभी पुराने सिस्टम को सही तरीके से व्यवस्थित करना, अनावश्यक उपयोगकर्ता खाते बंद करना या कर्मचारियों को बेहतर प्रशिक्षण देना भी बड़ा सुधार हो सकता है। कंपनी को अपनी वास्तविक जरूरत के अनुसार निर्णय लेना चाहिए।
VGICS Global LLP के वास्तविक तकनीकी अपडेट, सुरक्षा समीक्षा या सुधार परियोजनाओं के विवरण उपलब्ध नहीं हैं। इसलिए यह नहीं कहा जा सकता कि कंपनी ने प्रमाणन के बाद कौन-से खास बदलाव किए। यहाँ बताई गई बातें यह समझाने के लिए हैं कि सूचना सुरक्षा प्रबंधन प्रणाली को प्रभावी बनाए रखने के लिए किस प्रकार की सोच उपयोगी होती है।
किसी कंपनी की मजबूती इस बात से भी पता चलती है कि वह बदलावों के प्रति कितनी तैयार है। जो कंपनी अपनी प्रक्रियाओं की समीक्षा करती है, कर्मचारियों से प्रतिक्रिया लेती है और समस्याओं से सीखती है, उसके लिए समय के साथ अपनी व्यवस्था को बेहतर बनाना आसान हो सकता है।
इस अध्याय का संदेश है कि प्रमाणन एक मंजिल नहीं, बल्कि बेहतर काम करने की दिशा में एक महत्वपूर्ण कदम है। तकनीक बदलती रहती है, इसलिए सूचना सुरक्षा पर ध्यान देना भी लगातार जारी रहना चाहिए।
#गुणवत्ताप्रबंधन
अध्याय 9: नेतृत्व, योजना और भविष्य के विकास की संभावनाएँ
किसी भी कंपनी का विकास केवल बाजार की स्थिति पर निर्भर नहीं करता। कंपनी के अंदर की योजना, नेतृत्व की सोच, कर्मचारियों की क्षमता और ग्राहकों के साथ संबंध भी उसके भविष्य को प्रभावित करते हैं। IT Services and Consulting के क्षेत्र में यह बात और भी महत्वपूर्ण है, क्योंकि यहाँ तकनीक, जानकारी और ग्राहक की जरूरतें लगातार बदलती रहती हैं।
VGICS Global LLP के लिए भविष्य की विकास यात्रा पर विचार करते समय सबसे पहले यह समझना चाहिए कि कंपनी की वास्तविक व्यावसायिक स्थिति के बारे में सीमित जानकारी उपलब्ध है। कंपनी की आय, कर्मचारियों की संख्या, नए ग्राहकों या प्रमोटर की व्यक्तिगत उपलब्धियों के प्रमाणित आँकड़े दिए नहीं गए हैं। इसलिए भविष्य की चर्चा को संभावनाओं और सामान्य व्यावसायिक सुझावों के रूप में देखना उचित है।
किसी IT कंपनी के नेतृत्व की पहली जिम्मेदारी यह तय करना है कि कंपनी किस दिशा में आगे बढ़ना चाहती है। क्या वह अपनी मौजूदा सेवाओं को बेहतर बनाना चाहती है? क्या वह नए ग्राहकों तक पहुँचना चाहती है? क्या वह किसी विशेष प्रकार की तकनीकी सेवा में अपनी क्षमता बढ़ाना चाहती है? स्पष्ट लक्ष्य होने से टीम को अपनी प्राथमिकताएँ समझने में मदद मिलती है।
लक्ष्य तय करते समय कंपनी को अपनी मौजूदा ताकत और कमियों का मूल्यांकन करना चाहिए। उदाहरण के लिए, यदि कंपनी की ताकत ग्राहक सेवा है, तो वह ग्राहक संबंधों को बेहतर बनाने पर ध्यान दे सकती है। यदि उसे तकनीकी विशेषज्ञता बढ़ाने की जरूरत है, तो कर्मचारियों के प्रशिक्षण और नए कौशल पर काम किया जा सकता है। यदि काम की प्रक्रिया में देरी होती है, तो जिम्मेदारियों और समयसीमा की समीक्षा उपयोगी हो सकती है।
सूचना सुरक्षा को भी भविष्य की योजना का हिस्सा बनाना चाहिए। जैसे-जैसे कंपनी की सेवाओं और ग्राहकों की जरूरतें बदलती हैं, वैसे-वैसे डेटा और सिस्टम की सुरक्षा की जरूरतें भी बदल सकती हैं। इसलिए कंपनी को अपने जोखिमों की समीक्षा करते रहना चाहिए और यह सुनिश्चित करना चाहिए कि उसकी सुरक्षा प्रक्रियाएँ मौजूदा काम के अनुकूल हों।
ISO 27001:2022 प्रमाणन कंपनी को सूचना सुरक्षा के लिए एक व्यवस्थित आधार प्रदान कर सकता है। इस आधार का उपयोग सुरक्षा से जुड़ी जिम्मेदारियों को स्पष्ट करने, जोखिमों पर ध्यान देने और प्रबंधन प्रणाली को लगातार सुधारने के लिए किया जा सकता है। लेकिन भविष्य में सफलता पाने के लिए इसके साथ व्यावसायिक योजना, सेवा की गुणवत्ता और सही संसाधनों का इस्तेमाल भी जरूरी है।
किसी कंपनी के लिए कर्मचारियों का विकास भी महत्वपूर्ण होता है। IT क्षेत्र में नए कौशल सीखने की जरूरत बनी रहती है। कर्मचारियों को तकनीकी ज्ञान के साथ ग्राहक से बातचीत, समस्या का समाधान और सुरक्षा से जुड़े नियमों की समझ भी होनी चाहिए। प्रशिक्षण में निवेश करने से कंपनी की टीम नई चुनौतियों के लिए बेहतर तरीके से तैयार हो सकती है।
ग्राहकों के साथ लंबे समय तक संबंध बनाए रखना भी विकास का एक महत्वपूर्ण रास्ता हो सकता है। कंपनी को केवल नए ग्राहक खोजने पर ध्यान नहीं देना चाहिए, बल्कि मौजूदा ग्राहकों की जरूरतों को भी समझना चाहिए। समय पर सहायता, स्पष्ट बातचीत और काम की नियमित समीक्षा से ग्राहक संबंध मजबूत करने में मदद मिल सकती है।
भविष्य के विकास के लिए कंपनी को अपने काम के परिणामों को भी समझना चाहिए। उदाहरण के लिए, ग्राहक कितने संतुष्ट हैं, कितनी समस्याएँ समय पर हल होती हैं, कितने प्रोजेक्ट तय समय पर पूरे होते हैं और कितनी बार सुरक्षा से जुड़ी कमियाँ सामने आती हैं। ऐसे संकेतकों को कंपनी की जरूरत के अनुसार चुना जा सकता है। उनका उद्देश्य केवल रिपोर्ट बनाना नहीं, बल्कि सुधार के लिए सही जानकारी देना होना चाहिए।
नेतृत्व के लिए एक और महत्वपूर्ण काम है संसाधनों का सही इस्तेमाल। हर कंपनी के पास समय, पैसा और कर्मचारियों की क्षमता सीमित होती है। इसलिए सभी काम एक साथ करने के बजाय उन कामों को प्राथमिकता देना उपयोगी होता है जिनका प्रभाव सबसे अधिक हो सकता है। जोखिमों का मूल्यांकन इस निर्णय में मदद कर सकता है।
प्रमाणन की वैधता और उससे जुड़ी जिम्मेदारियों पर ध्यान देना भी जरूरी है। उपलब्ध जानकारी के अनुसार VGICS Global LLP का प्रमाणपत्र 2024 में जारी हुआ और 2027 तक वैध बताया गया है। कंपनी को प्रमाणपत्र की वास्तविक शर्तों, लागू दायरे और संबंधित प्रमाणन संस्था की आवश्यकताओं के अनुसार समय पर समीक्षा और जरूरी प्रक्रियाओं का पालन करना चाहिए। प्रमाणपत्र की स्थिति की पुष्टि उसके आधिकारिक रिकॉर्ड से की जानी चाहिए।
विकास का अर्थ केवल अधिक कमाई करना नहीं है। कंपनी का विकास इस बात में भी दिखाई देता है कि उसके काम की प्रक्रिया बेहतर हुई या नहीं, कर्मचारियों को सीखने के अवसर मिले या नहीं और ग्राहकों को पहले से अधिक भरोसेमंद सेवा मिली या नहीं। ये सभी बातें लंबे समय की व्यावसायिक मजबूती में योगदान दे सकती हैं।
VGICS Global LLP के लिए आगे की संभावनाएँ इस बात पर निर्भर करेंगी कि कंपनी अपने वास्तविक व्यावसायिक लक्ष्यों, ग्राहक की जरूरतों, तकनीकी क्षमताओं और सुरक्षा प्रबंधन को किस तरह साथ लेकर चलती है। केवल प्रमाणपत्र के आधार पर भविष्य की निश्चित सफलता का दावा नहीं किया जा सकता।
इस अध्याय की सीख यह है कि मजबूत नेतृत्व वही है जो आज के काम को सही ढंग से संभालने के साथ भविष्य की जरूरतों के बारे में भी सोचता है। सही योजना, प्रशिक्षित टीम, ग्राहक का भरोसा और लगातार सुधार कंपनी को आगे बढ़ने का बेहतर अवसर दे सकते हैं।
#डिजिटलसुरक्षा
अध्याय 10: प्रमाणन से सीख और VGICS Global LLP की आगे की राह
किसी कंपनी की विकास यात्रा में कुछ ऐसे कदम होते हैं जो उसे अपने काम को नए तरीके से समझने का अवसर देते हैं। ISO 27001:2022 प्रमाणन भी सूचना सुरक्षा के क्षेत्र में ऐसा ही एक महत्वपूर्ण कदम हो सकता है। इससे कंपनी को अपनी जानकारी, सुरक्षा से जुड़े जोखिमों और काम करने की प्रक्रियाओं पर व्यवस्थित तरीके से ध्यान देने का आधार मिलता है।
VGICS Global LLP की इस कहानी में हमने IT Services and Consulting के काम, ग्राहक के भरोसे, कर्मचारियों की भूमिका, सूचना सुरक्षा, जोखिम प्रबंधन और भविष्य की योजना जैसे विषयों को समझा। इन सभी विषयों का एक-दूसरे से गहरा संबंध है। यदि कंपनी अपने ग्राहक की जरूरत को समझती है, लेकिन उसकी जानकारी की सुरक्षा पर ध्यान नहीं देती, तो उसकी सेवा अधूरी रह सकती है। इसी तरह, यदि कंपनी सुरक्षा के अच्छे नियम बनाती है, लेकिन कर्मचारी उन्हें समझते नहीं हैं, तो उन नियमों का पूरा लाभ नहीं मिल पाएगा।
इसलिए कंपनी के विकास के लिए जरूरी है कि तकनीक, कर्मचारी, प्रबंधन और ग्राहक सेवा एक साथ काम करें।
प्रमाणन का पहला बड़ा संदेश है—जानकारी की सुरक्षा को प्राथमिकता देना।
आज डिजिटल जानकारी किसी भी व्यवसाय की महत्वपूर्ण संपत्ति हो सकती है। ग्राहक के दस्तावेज, कंपनी की योजनाएँ, तकनीकी जानकारी और दूसरे व्यावसायिक रिकॉर्ड गलत हाथों में जाने पर नुकसान हो सकता है। इसलिए जानकारी तक पहुँच को नियंत्रित करना, सुरक्षित तरीके से फाइलें साझा करना और जरूरत के अनुसार बैकअप रखना उपयोगी कदम हैं।
ISO 27001:2022 कंपनी को ऐसी व्यवस्था बनाने में मदद करता है जिसमें सूचना सुरक्षा को केवल तकनीकी समस्या न मानकर प्रबंधन की जिम्मेदारी के रूप में देखा जाता है। इससे सुरक्षा के काम को योजना, जिम्मेदारियों और नियमित समीक्षा के साथ जोड़ा जा सकता है।
दूसरा संदेश है—ग्राहक का भरोसा कमाने के लिए लगातार अच्छा काम करना जरूरी है।
ग्राहक किसी कंपनी के साथ तभी लंबे समय तक काम करना पसंद कर सकता है, जब उसे उसकी सेवाओं पर भरोसा हो। समय पर काम पूरा करना, समस्या आने पर उचित सहायता देना, स्पष्ट बातचीत करना और ग्राहक की जानकारी को जिम्मेदारी से संभालना इस भरोसे को मजबूत करने में मदद कर सकता है।
प्रमाणन ग्राहक को कंपनी की सूचना सुरक्षा प्रबंधन प्रणाली के बारे में जानकारी देने का एक आधार प्रदान कर सकता है। फिर भी ग्राहक का भरोसा केवल प्रमाणपत्र से नहीं बनता। वह कंपनी के वास्तविक काम, उसके व्यवहार और अपनी जरूरतों को पूरा करने की क्षमता पर भी निर्भर करता है।
तीसरा संदेश है—कर्मचारियों को साथ लेकर चलना।
किसी कंपनी की नीतियाँ तभी सफल होती हैं जब कर्मचारी उन्हें समझते हैं और उनका पालन करते हैं। यदि कर्मचारी जानते हैं कि ग्राहक की जानकारी कैसे सुरक्षित रखनी है, संदिग्ध गतिविधि की सूचना किसे देनी है और किसी गलती के समय क्या करना है, तो वे कंपनी की सुरक्षा व्यवस्था में बेहतर योगदान दे सकते हैं।
कर्मचारियों को सरल भाषा में प्रशिक्षण देना, उनकी समस्याएँ सुनना और जिम्मेदारियाँ स्पष्ट करना उपयोगी होता है। कंपनी को ऐसा वातावरण बनाना चाहिए जिसमें कर्मचारी सुरक्षा से जुड़ी समस्या छिपाने के बजाय समय पर उसकी सूचना दें।
चौथा संदेश है—समस्याओं के लिए पहले से तैयार रहना।
IT क्षेत्र में तकनीकी खराबी, डेटा का नुकसान और साइबर हमले जैसी समस्याओं की संभावना बनी रहती है। कोई भी सुरक्षा व्यवस्था हर समस्या को पूरी तरह रोकने की गारंटी नहीं दे सकती। इसलिए कंपनी को जोखिमों की पहचान करनी चाहिए और यह तय करना चाहिए कि किसी समस्या के होने पर क्या कदम उठाए जाएँगे।
बैकअप की जाँच, उपयोगकर्ता की अनुमति की समीक्षा और सुरक्षा घटनाओं से सीखना ऐसे कदम हैं जो कंपनी को बेहतर तैयारी करने में मदद कर सकते हैं। इनका सही उपयोग तभी होगा जब जिम्मेदारियाँ तय हों और प्रक्रियाओं की समय-समय पर समीक्षा की जाए।
पाँचवाँ संदेश है—लगातार सुधार करते रहना।
प्रमाणपत्र मिलने के बाद कंपनी का काम समाप्त नहीं हो जाता। तकनीक में बदलाव होता रहता है और ग्राहकों की जरूरतें भी बदल सकती हैं। इसलिए कंपनी को अपनी प्रक्रियाओं की समीक्षा करनी चाहिए और जहाँ सुधार की जरूरत हो, वहाँ उचित कदम उठाने चाहिए।
यदि किसी प्रक्रिया में बार-बार गलती होती है, तो उसके कारण को समझना जरूरी है। कभी प्रशिक्षण की जरूरत होती है, कभी नियम स्पष्ट करने पड़ते हैं और कभी तकनीकी व्यवस्था में बदलाव करना पड़ता है। समस्या की असली वजह पहचानकर सुधार करने से लंबे समय में बेहतर परिणाम मिल सकते हैं।
VGICS Global LLP के संदर्भ में उपलब्ध जानकारी के अनुसार, कंपनी का कार्यक्षेत्र IT Services and Consulting है और उसके नाम पर ISO 27001:2022 सूचना सुरक्षा प्रबंधन प्रणाली का प्रमाणपत्र वर्ष 2024 में जारी होने तथा 2027 तक वैध होने की जानकारी दी गई है। यह प्रमाणन कंपनी की सूचना सुरक्षा से संबंधित पहचान का महत्वपूर्ण हिस्सा हो सकता है।
हालाँकि, प्रमाणन के बाद कंपनी की वास्तविक आय, कर्मचारियों की संख्या, नए ग्राहकों या बाजार में उसकी स्थिति में हुए बदलाव के आँकड़े उपलब्ध नहीं हैं। इसलिए यह दावा करना सही नहीं होगा कि प्रमाणपत्र के कारण कंपनी की कमाई निश्चित रूप से बढ़ी या उसे कोई खास संख्या में नए ग्राहक मिले। वास्तविक विकास को समझने के लिए कंपनी के व्यावसायिक रिकॉर्ड, ग्राहक प्रतिक्रिया और अन्य प्रमाणित आँकड़ों की जरूरत होगी।
इसके बावजूद, सूचना सुरक्षा प्रबंधन को व्यवस्थित बनाना IT कारोबार के लिए एक उपयोगी दिशा है। जब कोई कंपनी अपनी जानकारी को महत्व देती है, कर्मचारियों को जिम्मेदारी समझाती है और अपने काम में सुधार करती रहती है, तो वह भविष्य की चुनौतियों के लिए बेहतर तैयारी कर सकती है।
VGICS Global LLP के प्रमोटर और नेतृत्व के लिए भी इस यात्रा से एक सामान्य व्यावसायिक सीख निकलती है: कंपनी की मजबूत पहचान बनाने के लिए केवल सेवाएँ देना पर्याप्त नहीं है। सेवाओं की गुणवत्ता, जिम्मेदारी, सुरक्षा और ग्राहक के साथ अच्छे संबंधों को भी महत्व देना चाहिए। इन सभी बातों को साथ लेकर चलने से कंपनी को लंबे समय की व्यावसायिक मजबूती बनाने में मदद मिल सकती है।
भविष्य में कंपनी के लिए उपयोगी दिशा यह हो सकती है कि वह अपनी तकनीकी क्षमताओं को बेहतर बनाए, कर्मचारियों के कौशल पर ध्यान दे, ग्राहक की जरूरतों को समझे और सूचना सुरक्षा की प्रक्रियाओं को नियमित रूप से जाँचे। साथ ही, प्रमाणपत्र के दायरे और उसकी वैधता से संबंधित जानकारी को सही बनाए रखना भी जरूरी होगा।
अंत में, VGICS Global LLP की यह कहानी हमें बताती है कि किसी IT कंपनी के लिए सुरक्षा केवल कंप्यूटर और सॉफ्टवेयर का विषय नहीं है। यह ग्राहक के भरोसे, कर्मचारियों की जिम्मेदारी और कंपनी के काम करने के तरीके से जुड़ा हुआ विषय है।
ISO 27001:2022 प्रमाणन को कंपनी की विकास यात्रा का एक महत्वपूर्ण हिस्सा समझा जा सकता है। इसकी वास्तविक उपयोगिता इस बात में होगी कि सूचना सुरक्षा से जुड़े सिद्धांत रोजमर्रा के काम में किस तरह लागू किए जाते हैं और कंपनी अपनी व्यवस्था को कितना बेहतर बनाती रहती है।
सफलता का असली आधार केवल प्रमाणपत्र हासिल करना नहीं, बल्कि उस प्रमाणपत्र से जुड़ी जिम्मेदारी को समझना और अपने काम में लगातार सुधार करते रहना है। यही सोच VGICS Global LLP को एक जिम्मेदार, सुरक्षित और ग्राहक-केंद्रित IT सेवा प्रदाता के रूप में आगे बढ़ने की दिशा दे सकती है।
#कंपनीकीसफलता
कहानी का मुख्य संदेश
- सूचना सुरक्षा IT Services and Consulting कारोबार का जरूरी हिस्सा है।
- ISO 27001:2022 सूचना सुरक्षा प्रबंधन प्रणाली को व्यवस्थित बनाने में मदद करता है।
- ग्राहक का भरोसा सही सेवा, स्पष्ट बातचीत और जिम्मेदार डेटा प्रबंधन से बनता है।
- कर्मचारियों का प्रशिक्षण और स्पष्ट जिम्मेदारियाँ सुरक्षा व्यवस्था को मजबूत बनाने में सहायक हैं।
- प्रमाणन के बाद भी जोखिमों की समीक्षा और लगातार सुधार जरूरी हैं।
- कंपनी की वास्तविक वृद्धि का आकलन करने के लिए प्रमाणित व्यावसायिक आँकड़ों की जरूरत होती है।
#सूचनासुरक्षाप्रबंधनप्रणाली #डिजिटलडेटासुरक्षा #तकनीकीविकास #सुरक्षितव्यापार #आईटीक्षेत्रमेंसफलता
आज ही अगला कदम उठाएँ
अपने व्यवसाय की गुणवत्ता और कार्यक्षमता को बेहतर बनाने में देर न करें। सनातन धर्म बोर्ड के साथ जुड़ें और विशेषज्ञ परामर्श एवं प्रशिक्षण के माध्यम से होने वाले सकारात्मक बदलाव का अनुभव करें। हम आपके व्यावसायिक लक्ष्यों को प्राप्त करने में किस प्रकार सहायता कर सकते हैं, यह जानने के लिए आज ही हमसे संपर्क करें।
हमें +91-8668266780 पर फोन करें, हमारी वेबसाइट sanatanboards.in पर जाएँ या हमें info@sanatanboards.in पर ईमेल भेजें।
उत्कृष्टता और नवाचार की दिशा में आपकी यात्रा में मार्गदर्शक बनने का अवसर हमें दें।